
Amikor a logók biztonsági hitelesítő adatokká válnak: hogyan alakítja a védjegyjog az e-mail-hitelesítést
Az e-mail-biztonság már nem csupán műszaki terület. Egyre inkább jogi kérdéssé is válik.
Évtizedeken át az e-mail-hitelesítés tisztán műszaki kérdés volt: SPF, DKIM, DMARC.
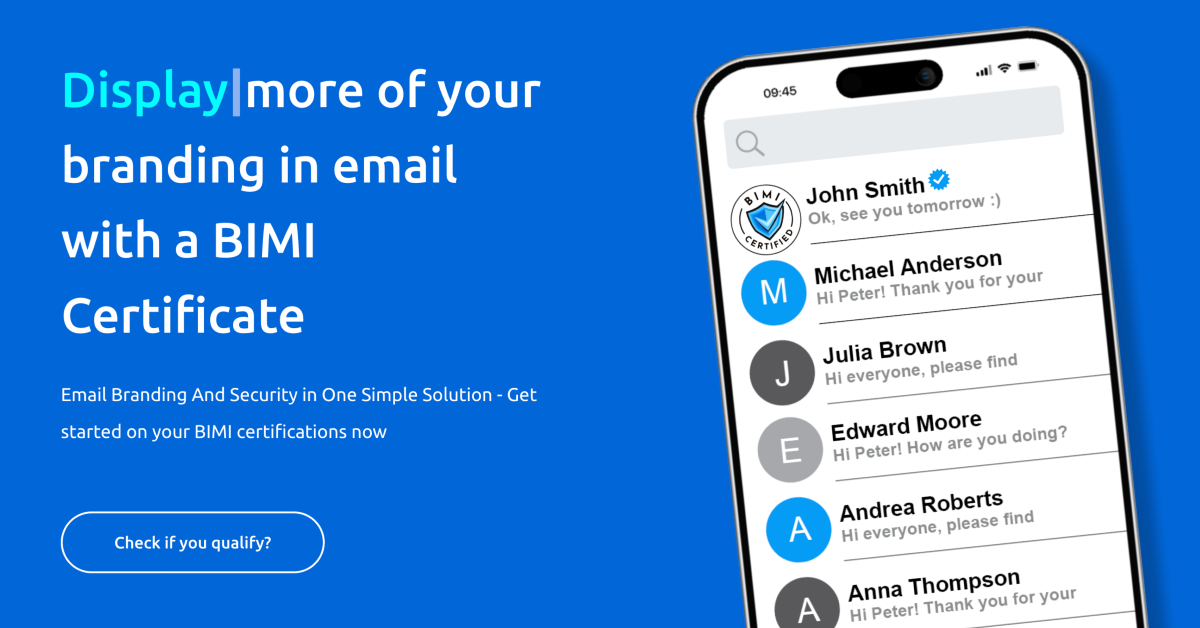
Ügyvédek nélkül. Védjegyek nélkül. Tanúsítványok nélkül. Aztán megjelent a BIMI.
És vele együtt a VMC – egy tanúsítvány, amelyhez szükség van:
- egy lajstromozott védjegyre,
- egy elismert joghatóságban,
- amely pontosan megegyezik az e-mailben használt logóval.
Az e-mail-biztonsági csapatok hirtelen ilyen kérdéseket kezdtek feltenni:
- „Egyáltalán le van védve a logónk?”
- „Melyik joghatóságban?”
- „Megegyezik a védjegy a marketingben használt logóval?”
- „Mikor jár le?”
- „Kaphatunk ezzel egyáltalán VMC-t?”
A legtöbb vállalat nem tudja a választ.
És éppen itt keletkezik a szűk keresztmetszet.
A jogrendszer lassú – az e-mailes fenyegetések gyorsak
Egy DMARC-szabályzat néhány nap alatt bevezethető. Egy BIMI-rekord néhány perc alatt közzétehető.
És egy védjegy lajstromozása?
- 3–6 hónap, ha minden simán megy,
- hosszabb, ha felszólalás érkezik,
- sokkal hosszabb, ha a logót módosítani kell.
Ez az eltérés furcsa helyzetet teremt: domainje már ma védett lehet, de a márka ellenőrzött megjelenésére a postafiókban talán meg kell várnia a védjegyhivatal döntését.
A VMC rendet követel a márkaidentitásban
A legtöbb vállalatnak van:
- több logóváltozata,
- elavult védjegybejelentése,
- következetlen márkahasználata,
- lejárt lajstromozása,
- csak nemzeti, nem pedig nemzetközi szinten lajstromozott logója.
A VMC fegyelmet követel. Ahhoz, hogy egy márka ellenőrizhető legyen, szüksége van:
- egyetlen hivatalos logóra,
- amelyet elismert joghatóságban lajstromoztak,
- amely pontosan megegyezik az e-mailben használt grafikával,
- érvényes és aktív lajstromozással.
Sok szervezetnél ez az első alkalom, hogy a marketing-, a jogi és a biztonsági csapat ugyanazon a projekten dolgozik – és ez meglátszik.
A védjegyek okozta szűk keresztmetszet valójában jó dolog
Akadálynak tűnik – és az is –, de egyben hatékony szűrőként is működik. Azok a márkák, amelyek:
- védik identitásukat,
- gondozzák védjegyeiket,
- befektetnek a hitelességbe,
- komolyan veszik a biztonságot
…jobban fel vannak készülve az ellenőrzési jelzés megszerzésére. Ez az egész ökoszisztéma számára magasabbra teszi a mércét.
A jövő: a védjegyjog a kiberbiztonsági stratégia részévé válik
A márkavédelem már nem csupán jogi feladat lesz, hanem a kiberbiztonság része. A vállalatoknak:
- korábban kell lajstromoztatniuk védjegyeiket,
- proaktívan kell gondozniuk azokat,
- össze kell hangolniuk a márkaidentitást a jogi lajstromozással,
- biztonsági kockázatként kell kezelniük egy védjegy lejártát,
- be kell építeniük a jogi határidőket a biztonsági tervekbe.
Azok a szervezetek, amelyek ezt megértik, gyorsabban haladnak majd. A többiek hónapokig várhatnak egy ellenőrzött logóra, miközben a támadók ezredmásodpercek alatt cselekszenek.
Logója mostantól a biztonsági határvonal része
Egy márka vizuális arculata ma már közvetlenül összefügg az e-mailjei biztonságával. A logó már nem csupán marketingeszköz, hanem biztonsági hitelesítő adat is. Ezért az, hogy ellenőrzötten jelenhet-e meg a postafiókban, nemcsak az informatikai csapaton múlik, hanem a lajstromozott védjegy állapotán (VMC esetén) vagy a logóhasználat igazolásán (CMC esetén) is.