
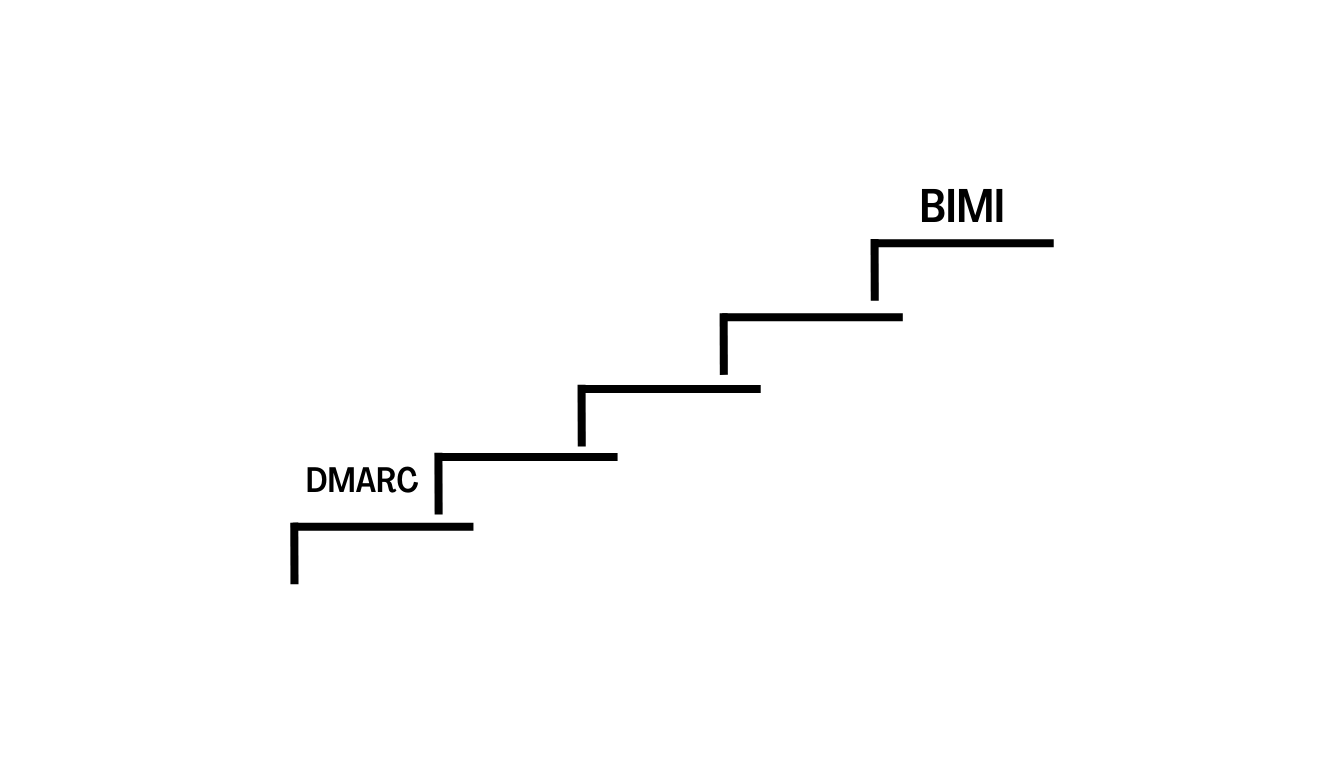
Miért a DMARC érvényesítése a sikeres BIMI telepítés alapja?
DMARC - A BIMI kapuőre
A DMARC (Domain-based Message Authentication, Reporting, and Conformance) az e-mail-biztonság gerince és a BIMI (Brand Indicators for Message Identification) megvalósításának elengedhetetlen feltétele. A DMARC érvényesítése - azaz a p=quarantine vagy p=reject értékre állított szabályzat - nélkül a BIMI egyszerűen nem működik. Ez a kényszerítés biztosítja, hogy csak hitelesített, legitim e-maileket lehessen kézbesíteni, és hatékonyan megakadályozza, hogy hamisított vagy csalárd üzenetek eljussanak a címzettekhez.
Miért függ a BIMI a DMARC érvényesítésétől?
- Hitelesítési réteg: A BIMI a DMARC által lefektetett biztonsági alapokra épül. Csak a DMARC-kényszerítéssel rendelkező tartományok jeleníthetik meg a márka logóját a támogatott postaládákban.
- Spoofing-védelem: A DMARC p=quarantine vagy p=reject szabályai megakadályozzák a nem engedélyezett e-mailek kézbesítését, drasztikusan csökkentve az adathalászat és a megszemélyesítés kockázatát.
- Bizalom és láthatóság: Az e-mail kliensek a BIMI-logó megjelenítése előtt ellenőrzik a DMARC betartását, így a DMARC a márkabizalmi jelének kapuőrévé válik.
A BIMI műszaki követelményei
A BIMI sikeres telepítéséhez a következőkre van szükség:
- SPF és DKIM beállítása: SPF és DKIM hitelesítést kell végrehajtania a tartományában.
- A DMARC érvényesítése: Használjon p=quarantine vagy p=reject szabályzatot - nem p=none -, és biztosítsa a „From” tartomány és a hitelesítési rekordok közötti összhangot.
- BIMI-rekord közzététele: Adjon hozzá egy BIMI-rekordot a DNS-ben, amely az ellenőrzött logóra és - ahol szükséges - egy VMC-tanúsítványra (Verified Mark Certificate - ellenőrzött védjegytanúsítvány) mutat.
A DMARC és a BIMI megfelelő alkalmazásának üzleti hatása
- Márkavédelem: A DMARC blokkolja a csalárd e-maileket, míg a BIMI vizuálisan jelzi a hitelességet és a márka tulajdonjogát minden postaládában.
- Ügyfélbizalom: A címzettek bizalmat éreznek, amikor meglátják az Ön ellenőrzött logóját, és tudják, hogy üzenetei hitelesek és biztonságosak.
- Csökkentett kockázat: A DMARC és a BIMI kombinációja drámaian csökkenti az adathalász, hamisító és márkaimitációs támadások esélyét.
Legjobb gyakorlatok a DMARC és a BIMI sikeréhez
- Minden küldő forrás ellenőrzése: Biztosítsa, hogy a DMARC érvényesítése előtt minden legitim feladó hitelesített legyen az SPF és DKIM segítségével.
- Állítsa a DMARC-ot p=quarantine vagy p=reject értékre: Csak ezek a szabályzatok felelnek meg a BIMI követelményeinek, és blokkolják a nem engedélyezett leveleket.
- Figyelje és állítsa be: Használja a DMARC és a BIMI analitikát a hitelesítés nyomon követésére, a fenyegetések ellenőrzésére és a megfelelőség fenntartására.
- Csapatok közötti együttműködés: A biztonságnak, az IT-nek és a marketingnek együtt kell működnie a DMARC folyamatos érvényesítésének és a BIMI láthatóságának fenntartása érdekében.
Segítségre van szüksége a DMARC-kényszerítés eléréséhez és a BIMI felszabadításához a márkája számára?
Forduljon szakértőinkhez még ma szakértői útmutatásért és támogatásért!
Tekintse meg a BIMI technikai követelményeiről szóló GYIK-et, hogy a domainje készen álljon a logó megjelenítésére.
DMARC-kényszerítés: A BIMI alapvető első lépése - állítsa a szabályzatát p=quarantine vagy p=reject értékre.
Márkavédelem: A DMARC megakadályozza a hamisítást; a BIMI minden postaládában láthatóvá teszi az Ön hitelességét.
Bizalom és hatás: Csak a DMARC érvényesítésével válhat márkája logója megbízható jellé az e-mail marketingben.